

Tus prompts de IA se están filtrando: qué significa para tu negocio
Entre julio y noviembre de 2026, Dragos envió casi dos millones de prompts a servicios de IA. Cada uno escondía una URL, un nombre DNS y una llave de AWS ligados a cuentas vacías con registro completo. Si alguien los usaba, alguien en la cadena había leído el prompt. HD Moore, chief research officer de Dragos, publicó los resultados el 19 de noviembre.
Lo que escribes a una IA —datos de clientes, contratos, contraseñas, llaves de API, URLs privadas— puede leerse en cualquier salto. No es motivo para dejar de usar IA: es motivo para decidir a dónde van tus prompts.
Qué hizo Dragos: el experimento de los canarios, explicado simple
Un canario es un señuelo: si alguien lo toca, salta la alarma. Dragos sembró en cada prompt secretos únicos que no existían en otro lado. Las cuentas de AWS estaban vacías, pero con registro completo: cualquier uso quedaba anotado.
Los 3 hallazgos en resumen
| Hallazgo | Qué pasó | Riesgo para ti |
|---|---|---|
| Proveedores vulnerados | Al menos 3 proveedores de inferencia comprometidos; ninguno lo sabía. | Tus llaves pueden copiarse sin que el proveedor lo note. |
| Revendedores que leen prompts | Bastó listar un modelo barato y activar el logging. | El precio más bajo puede incluir a un tercero leyendo. |
| Privacidad y ZDR ignorados | Un laboratorio consultó las URLs secretas de más de la mitad de los prompts enviados a sus modelos, incluso con ZDR. | El flag no garantiza privacidad. |
Hallazgo 1: al menos 3 proveedores de hospedaje de IA vulnerados
Al menos tres proveedores de hospedaje de IA fueron vulnerados y ninguno lo sabía hasta que Dragos les avisó. Los prompts del estudio se procesaban junto con los de clientes reales, que casi seguro también fueron copiados.
Qué hicieron con las llaves AWS
El caso mayor dejó un par de cientos de llaves AWS robadas. Algunas venían de solicitudes rechazadas antes de correr el modelo: el atacante copiaba el tráfico en la puerta de entrada. Otras brechas tenían solicitudes marcadas como ZDR. Un flag de privacidad no ayuda cuando el atacante ya está adentro.
Con las llaves, el atacante las probó —a veces a las pocas horas—, listó buckets S3, Secrets Manager y Parameter Store e intentó activar modelos en Bedrock y crear usuarios IAM. Fueron decenas de miles de llamadas. Una llave del 21 de octubre se usó al día siguiente y seguía activa tres semanas después.
Hallazgo 2: revendedores que leen tus prompts
En un marketplace de inferencia bastó listar un modelo al precio más bajo, activar el logging y esperar, sin explotar ninguna vulnerabilidad. Día y medio después de dos prompts, alguien desde internet residencial abrió las URLs secretas y empezó a adivinar usuarios en el login. Otro, desde una Mac en Francia, intentó entrar por SSH con las contraseñas de los prompts, tecleándolas a mano.
También apareció un router que reenviaba tráfico al marketplace —un salto no declarado— y un vendedor que agrega ~1,000 tokens ocultos a cada prompt.
Cómo funcionan los routers y por qué cada salto ve todo
Un router de IA reparte tu solicitud entre varios proveedores con facturación unificada. Pero cada salto ve el prompt y la respuesta completos. Dragos trazó ~2,000 rutas: varios cientos incluían un sistema no identificado.
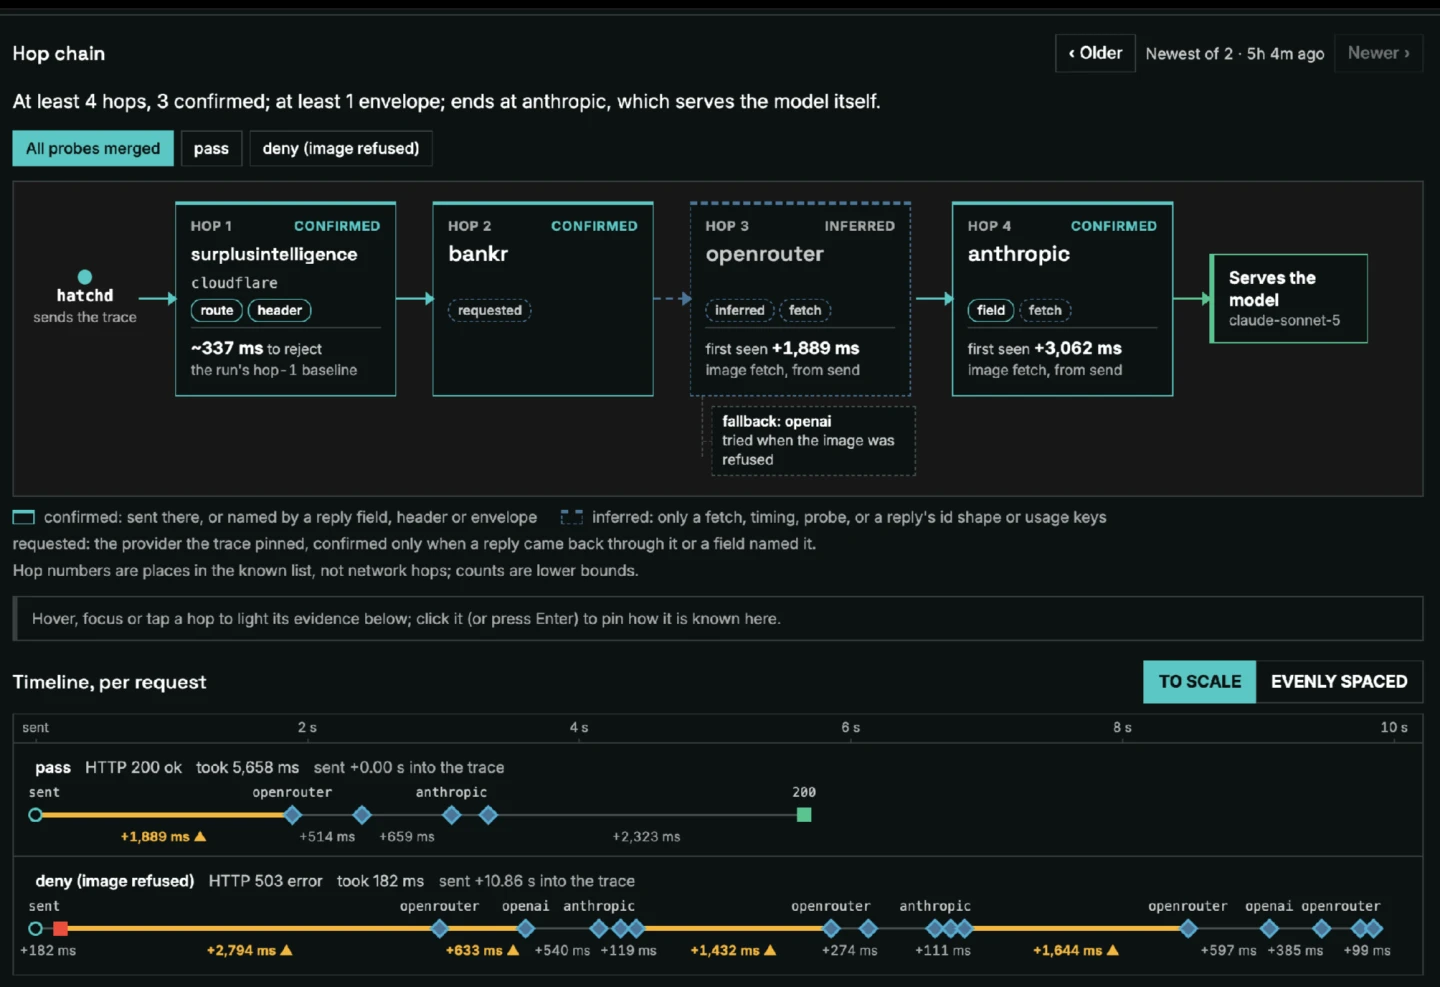
La cadena no termina donde crees: puedes pasar por dos o tres intermediarios sin saberlo. ZDR solo obliga al primer salto, y los agentes mandan todo lo que pueden leer, incluidas credenciales.
Hallazgo 3: ZDR y privacidad ignorados
Un laboratorio chino de IA, no identificado, consultó las URLs secretas de más de la mitad de los prompts enviados a sus modelos entre julio y octubre, incluidos ~dos tercios de los marcados como ZDR. También ocurrió con proveedores de EE. UU. que revenden sus modelos.
Un enlace secreto apareció en un chat de Feishu (Lark) 24 días después de enviarse a un proveedor de EE. UU. con ZDR, y se abrió desde tres computadoras y tres teléfonos en Pekín y Shanghái. Otro proveedor siguió visitando una URL secreta más de dos meses después.
ZDR es el ajuste más estricto: el prompt y la respuesta no se guardan. Pero un flag solo obliga al primer salto.
La respuesta de OpenRouter
El 22 de noviembre, OpenRouter publicó “Data Processing Incidents on Inference Providers”. Aclara que no hubo brecha ni acceso no autorizado en OpenRouter. Dio de baja a tres proveedores, retiró 125 endpoints de la elegibilidad ZDR y notificó a los clientes posiblemente afectados.
También adaptará el método para pruebas continuas, verificará rutas de red para detectar reenvíos y exigirá garantías antes de restaurar ZDR. Algunos proveedores publicaron avisos: Novita (solicitudes de MiniMax), Phala (reporte preliminar de noviembre) y Together (fuga de prompts de junio y julio de 2026).
Nada de esto significa que debas dejar de usar servicios de IA. Significa que a dónde van tus prompts es una decisión; si no la tomas tú, la tomará el precio más bajo.
— HD Moore, Dragos
Qué significa para tu negocio
Muchas pymes y agencias en México conectan n8n a OpenRouter para elegir modelos baratos. Ahora hay que elegir proveedor a conciencia: el prompt puede leerse en cualquier salto.
En n8n, nunca pongas llaves o contraseñas en el prompt ni en el contexto del agente: usa el gestor de credenciales. Filtra con Set o Edit Fields y limita las herramientas del agente. Para datos muy sensibles, usa un modelo local como Inkling 2 Mini: IA potente en tu laptop o un proveedor directo con contrato.
El robo de API keys de IA en Railway: 740 mil dólares en cargos recuerda que las llaves de IA son botín.
Para configurar OpenRouter, el taller de Implementación de OpenRouter en n8n te ayuda a configurarlo y elegir modelos; el taller TODO sobre APIs en n8n cubre credenciales; el taller de Agentes, Subagentes y Flujos de Error en n8n ayuda con alcance y errores.
¿Dónde mandar tus prompts?
| Opción | Privacidad | Costo | Cuándo usarla |
|---|---|---|---|
| Modelo local o self-hosted | Máxima: no sale de tu infraestructura. | Hardware; costo marginal bajo. | Datos muy sensibles. |
| Proveedor de primer nivel, directo | Alta: una empresa y un contrato. | Mayor por token. | Producción con datos de clientes. |
| Router con proveedores elegidos por ti | Media: depende de cada salto. | Ahorro con control. | Flexibilidad con control. |
| Marketplace de reventa (evitar) | Baja: el vendedor lo ve todo. | El más barato en apariencia. | Nunca para datos de clientes. |
Dragos sugiere self-hosting para datos sensibles, desde 6,950 USD. Para la mayoría, proveedor directo o router fijado.
Qué hacer mañana en tu negocio (y en tus flujos de n8n)
- Saca llaves y contraseñas de los prompts y usa el gestor de credenciales de n8n.
- Fija los proveedores de tu router; evita marketplaces de reventa y el modelo más barato a ciegas.
- Manda solo los campos necesarios: filtra con Set o Edit Fields y limita las herramientas.
- Siembra un Canarytoken gratis de Thinkst; si alguien lo usa, trátalo como incidente.
- Para datos sensibles, usa modelo local o proveedor directo con contrato.
- Si usas OpenRouter, revisa el aviso, tus endpoints ZDR y rota las llaves expuestas.
Conclusión
La investigación no dice que la IA sea insegura. Dice que la cadena de suministro de IA es un vector real y que la comodidad tiene un precio. La decisión es qué dato va a qué proveedor.
Empieza por lo barato: saca las credenciales, fija tus proveedores y siembra un canario. Si no decides tú, decidirá el precio más bajo.
Respuestas